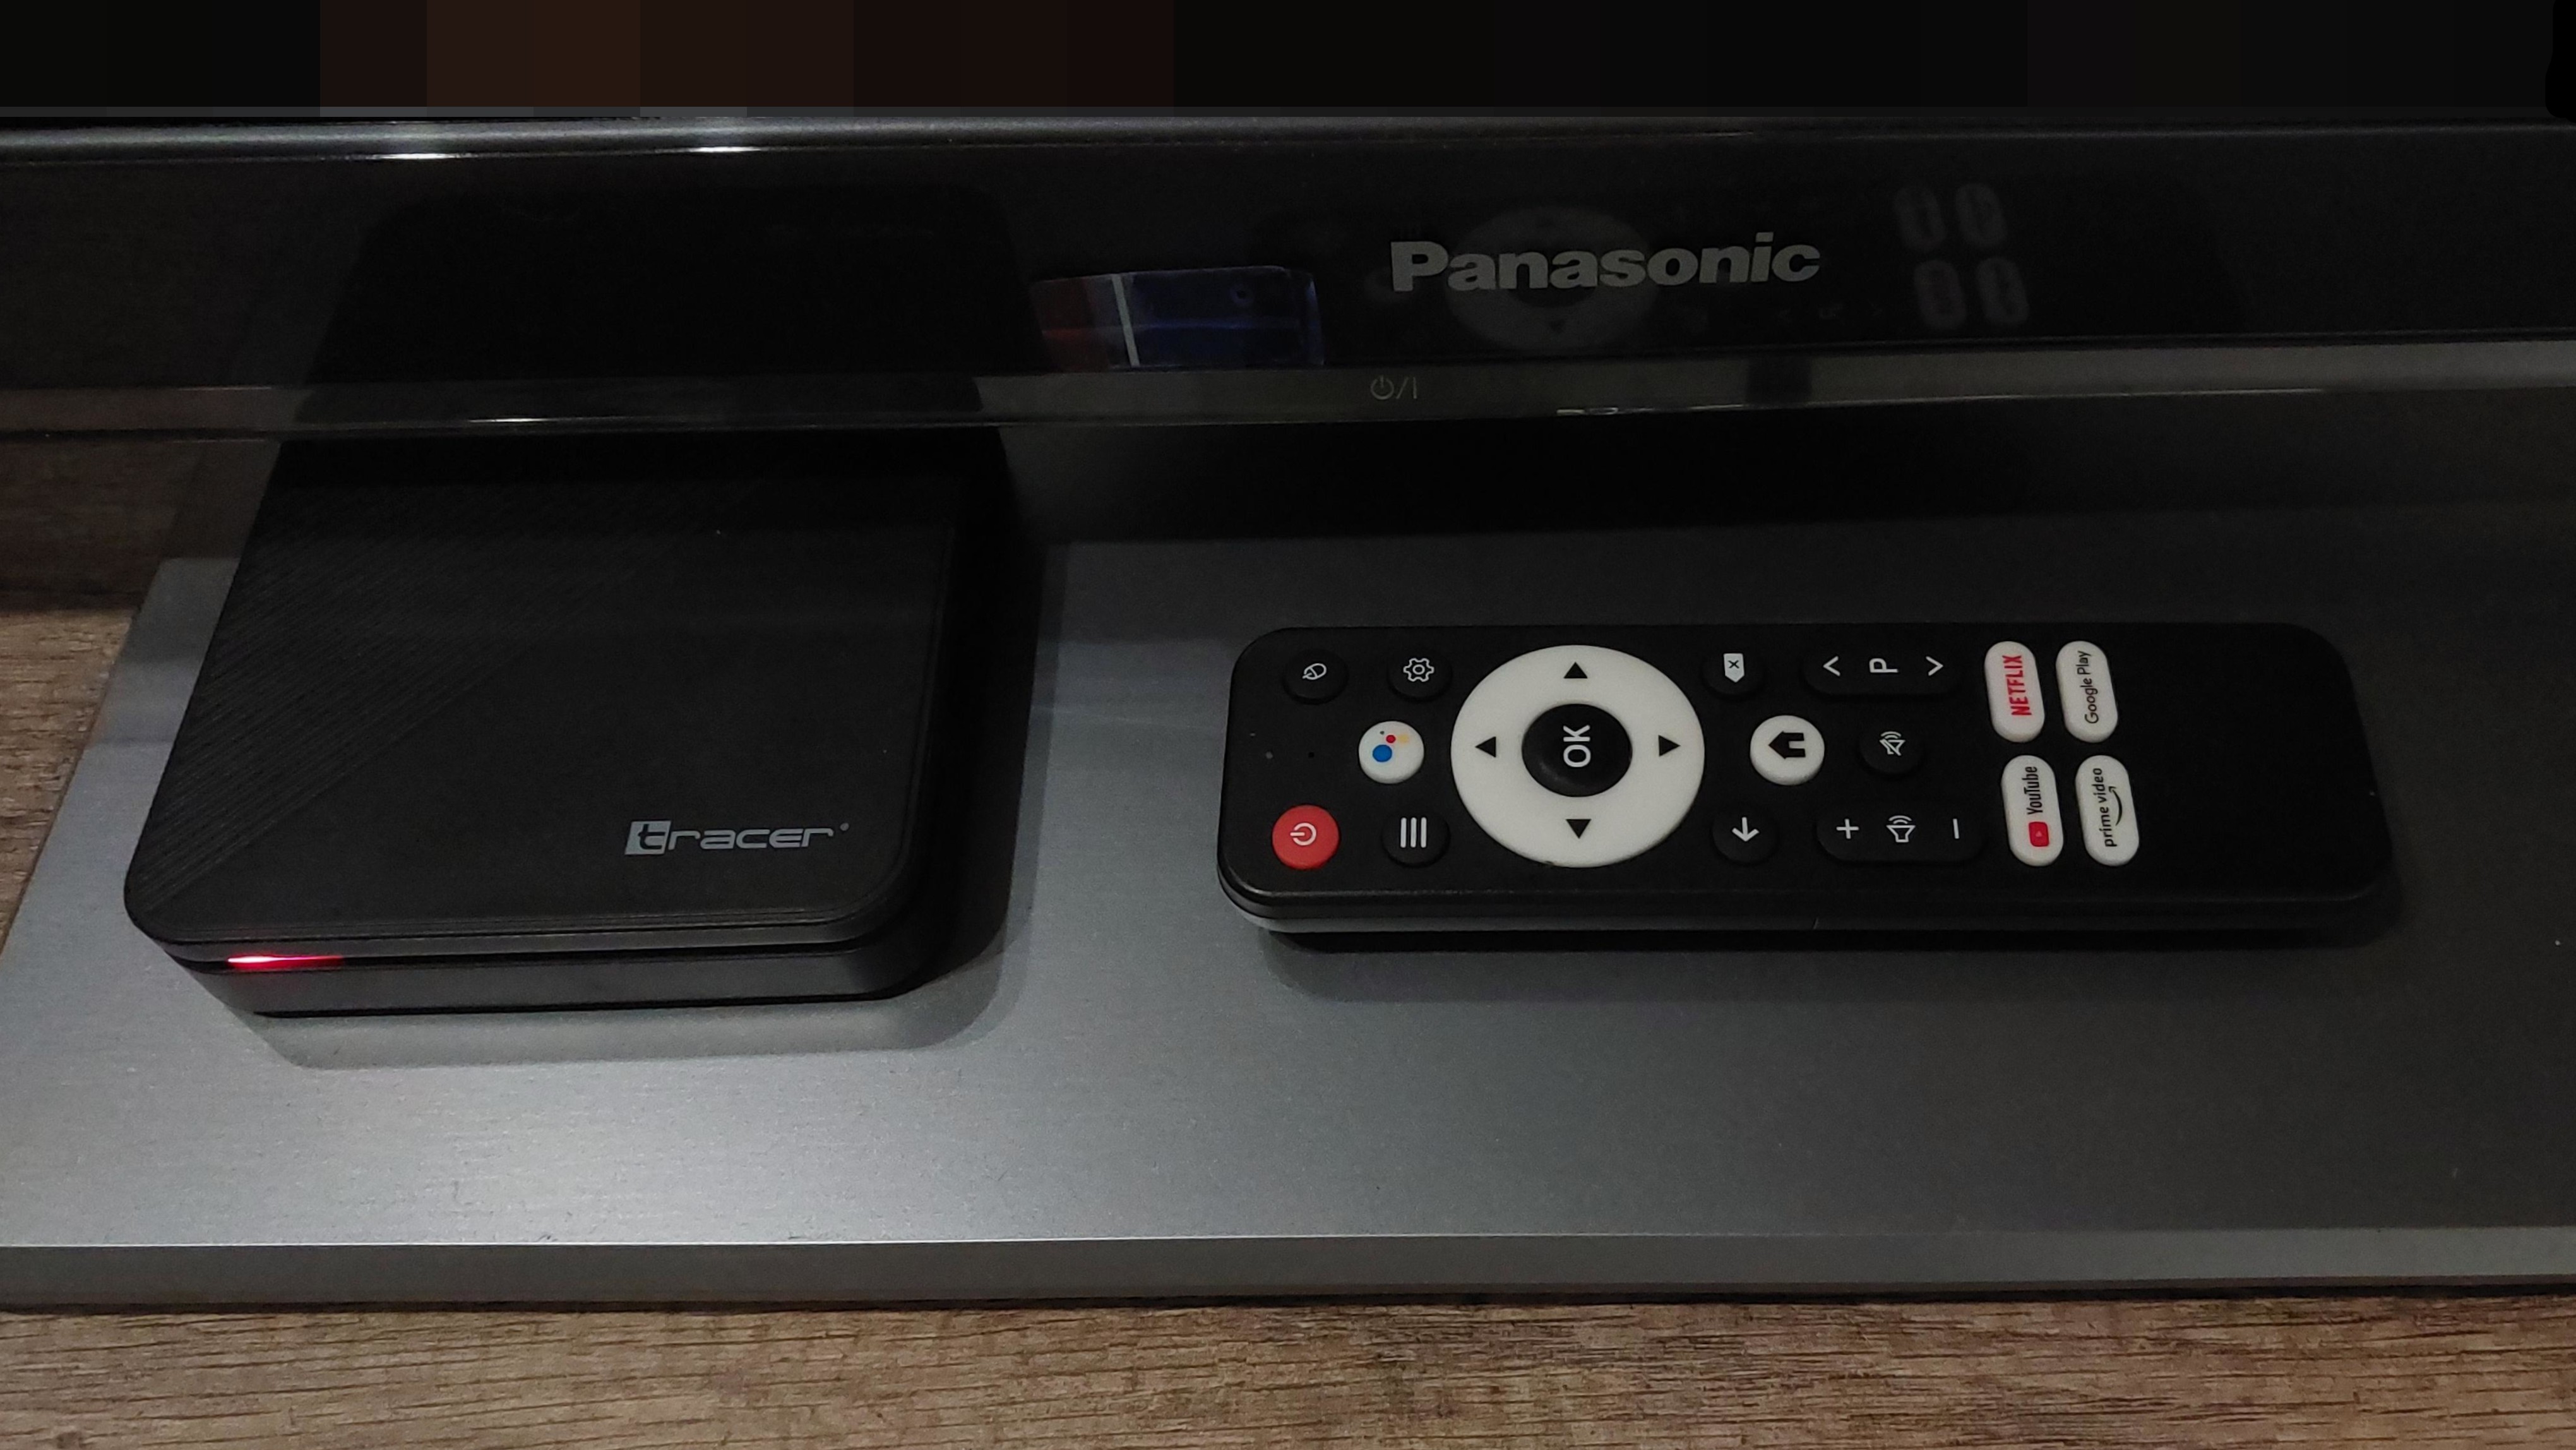
1. Che cosa è accaduto
Il 2 novembre Google e partner hanno divulgato l’intervento contro XCPE, che Google colloca nella settimana precedente, senza indicarne il giorno. La cifra congiunta supera 1,3 milioni di apparati; nella propria telemetria giugno–ottobre, TrendAI conta circa 1,47 milioni di dispositivi in oltre 170 Paesi. Le misure hanno perimetri differenti e non si sommano.
2. Che cosa è verificato
Le ricerche descrivono software preinstallato, privilegi di sistema e moduli che monetizzano traffico e pubblicità. Google attribuisce tecnicamente l’operazione a Videostrong con alta confidenza e finalità economiche; questa valutazione non attribuisce l’attività allo Stato cinese. TrendAI precisa di non avere osservato specifici acquirenti della capacità proxy né prove di utilizzo statale.
3. Qual è la rilevanza cybergeopolitica
La distribuzione internazionale è documentata dalla telemetria pubblicata, mentre la pluralità dei marchi può nascondere una comune dipendenza dal produttore del firmware. La risposta include il divieto imposto da Google a Videostrong di produrre dispositivi Android certificati: il potere di disciplinare l’accesso futuro a questo ecosistema si accompagna così alla necessità di trattare gli apparati già installati.
4. Quali dipendenze possono trasmettere l’impatto
Quando il dispositivo inoltra connessioni di terzi, l’indirizzo domestico ne descrive il punto d’uscita, senza identificare chi le governi. Un servizio che usasse la sola geolocalizzazione come prova di legittimità potrebbe quindi ereditare il rischio della filiera hardware. Quando nuovi moduli vengono attivati dopo l’avvio, la verifica iniziale del prodotto richiede quindi controlli sul comportamento successivo.
5. Quali conseguenze e quali segnali
TrendAI riferisce che il taglio dei server interrompe il controllo, mentre l’impianto rimane sugli apparati. Infrastrutture alternative potrebbero riattivarlo, ma questa ricostituzione non è dimostrata dopo l’operazione. Un’interruzione durevole, accompagnata da rimedio verificato o sostituzione, restringerebbe invece il rischio; nuove destinazioni di comando e telemetria successiva modificherebbero la valutazione.
6. Che cosa preparare ora
Acquisti e responsabile IT ricostruiscano produttore effettivo, modello, firmware e supporto degli apparati, ottenendo un inventario delle dipendenze comuni e un piano di trattamento. Il responsabile antifrode riesamini i controlli fondati sull’IP, integrandoli con autenticazione e comportamento, affinché l’origine residenziale non diventi automaticamente una prova d’identità o di autorizzazione.
Fonti e riscontri
- Google Cloud / Google Threat Intelligence Group — Shutting the Door on the XCPE Botnet
- TrendAI / Trend Micro — TrendAI Research Helps Disrupt Botnet of More Than 1.3 Million Pre-Infected Set-Top Boxes
- Synthient — The Internals of a Badbox Operation
Google, TrendAI e Synthient collaborano alla medesima operazione. La telemetria e l’analisi tecnica proprie sono distinte; il totale congiunto e l’intervento non contano come tre conferme indipendenti.