Una nuova geografia, con legami ancora da dimostrare
Gli episodi resi pubblici il 2 novembre estendono oltre la Francia la questione dei controllori di refrigerazione: Reuters documenta incidenti in Svezia, Belgio e Lussemburgo, precisando che autore e collegamento con gli attacchi francesi di ottobre non sono stabiliti. Il quadro è quello di conseguenze operative in più Paesi, dal quale non ricavo automaticamente l’esistenza di un’unica regia.
Il fatto che la distribuzione alimentare dipenda da apparati capaci di eseguire comandi remoti rende tuttavia concreta una vulnerabilità strategica, poiché un accesso che modifica il processo può produrre effetti prima che l’impresa abbia ricostruito l’incidente. Nella mia lettura, il problema comune da verificare riguarda il potere effettivo di intervenire sull’impianto, mentre l’eventuale coordinamento degli aggressori rimane una domanda investigativa.
L’Irlanda: il ritiro precauzionale delimita l’impatto
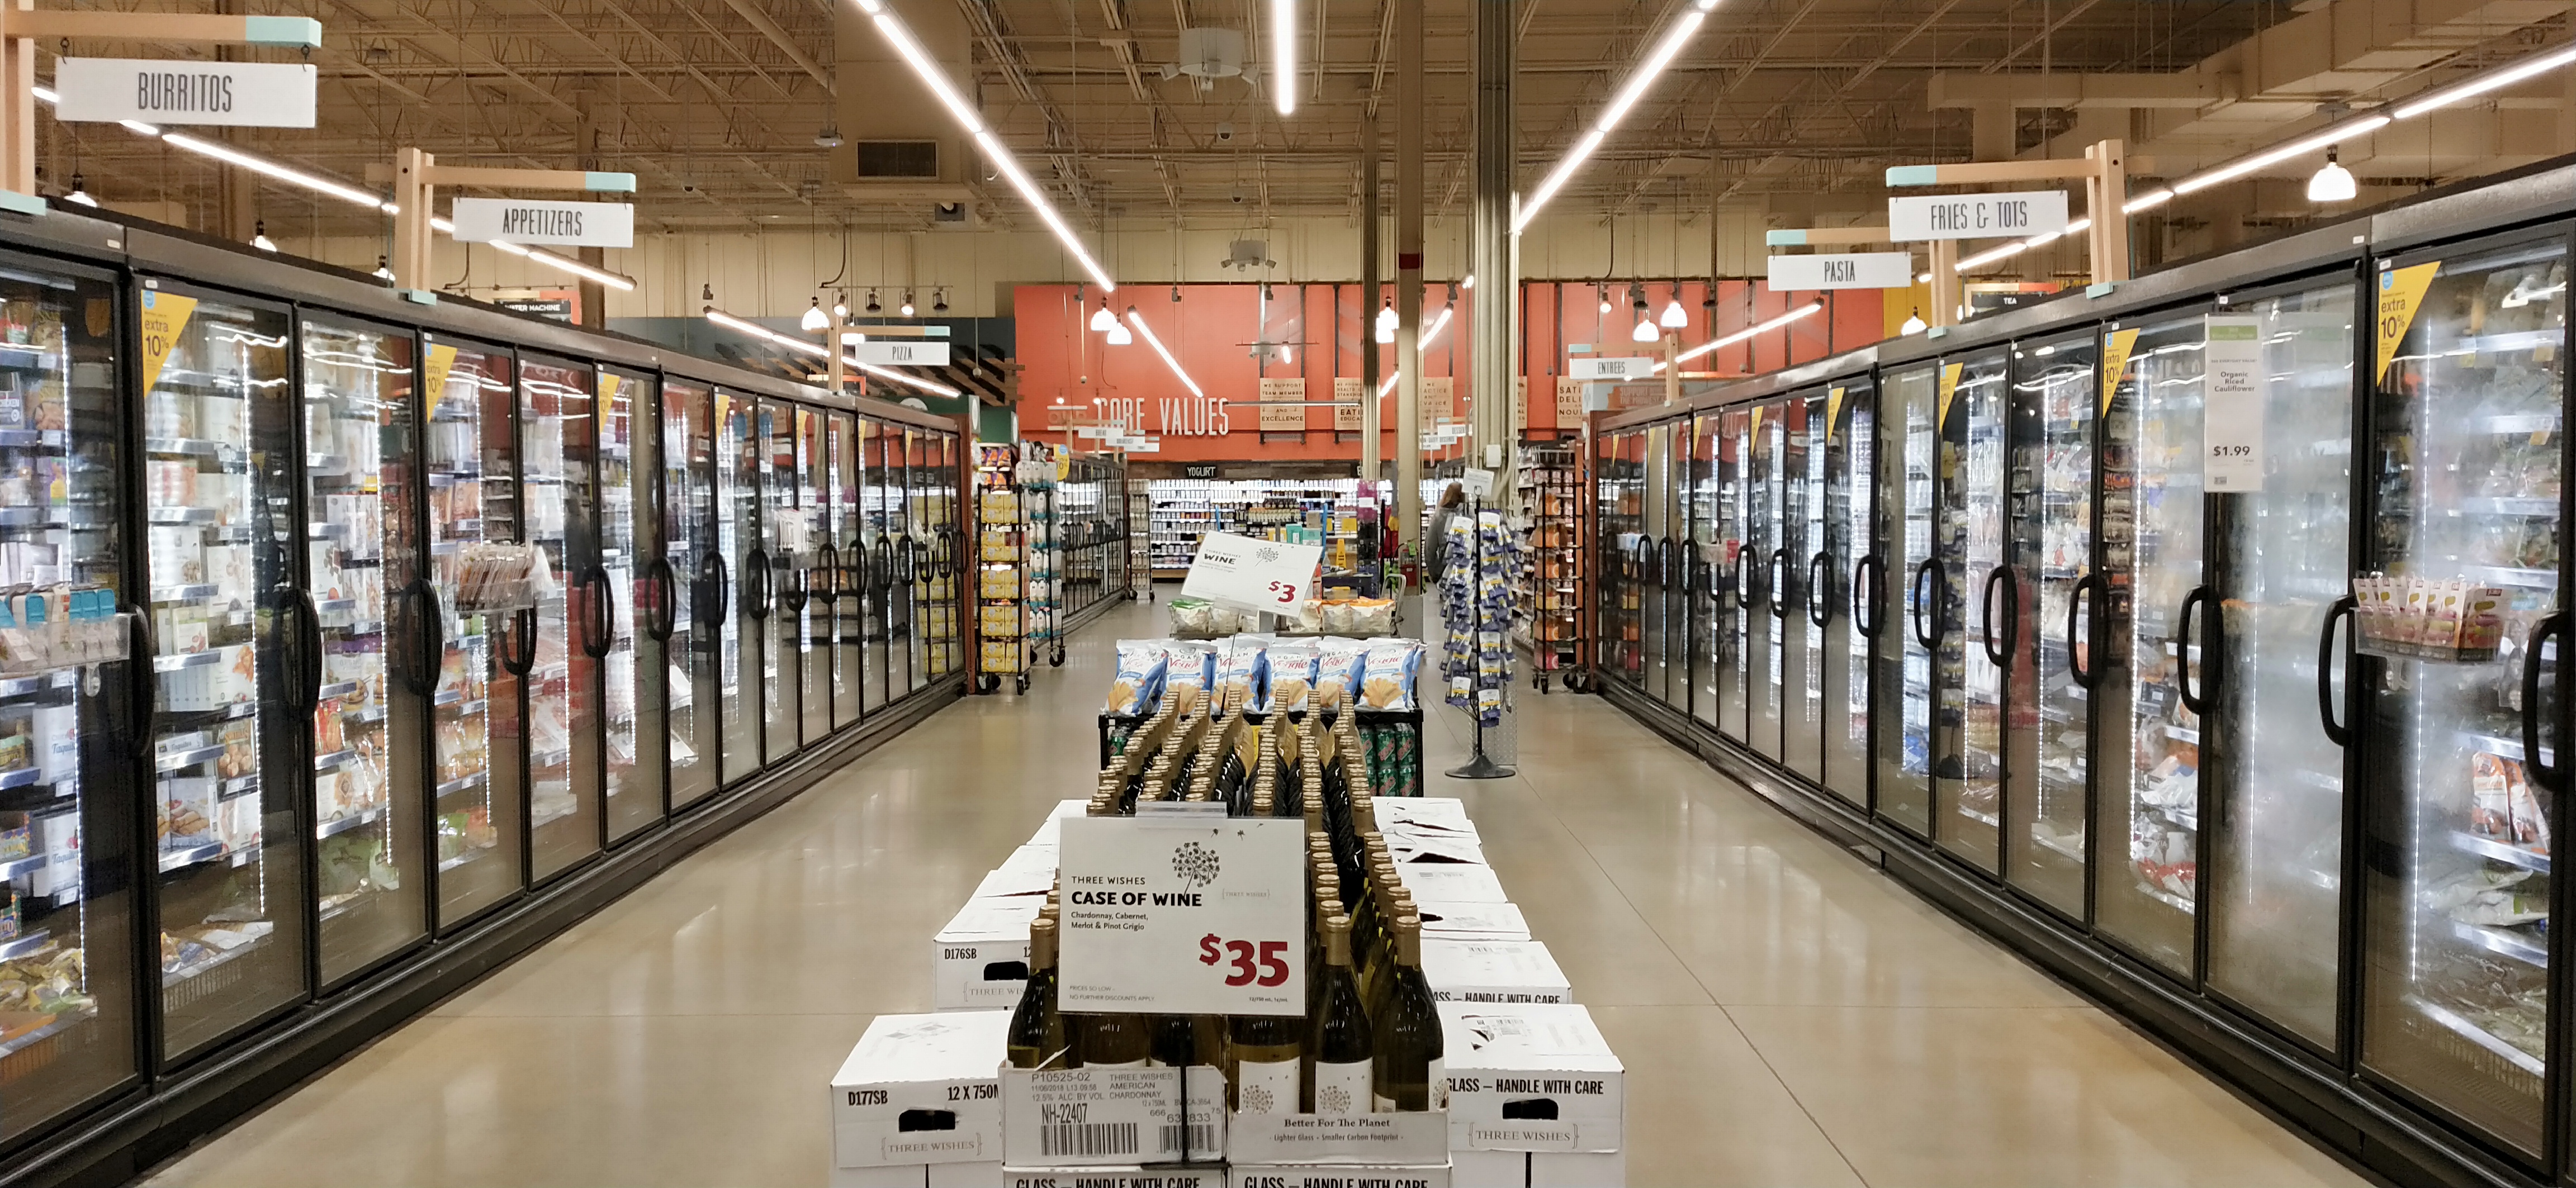
Secondo la dichiarazione Musgrave riportata dall’Irish Times, l’incidente ha interessato tredici SuperValu e uno specifico modello di attrezzatura, non identificato nella dichiarazione riportata; il monitoraggio ha segnalato l’anomalia e prodotti refrigerati e surgelati sono stati ritirati precauzionalmente, mentre gli altri restavano disponibili. L’indagine con fornitori e specialisti prosegue: queste informazioni non identificano il produttore, la temperatura raggiunta o un danno sanitario.
Ritengo essenziale conservare tale perimetro, perché descrivere ogni prodotto ritirato come distrutto, oppure attribuire al caso irlandese i valori termici riferiti altrove, trasformerebbe una misura prudenziale in una conclusione che le evidenze non sostengono. La comunicazione aziendale consente di riconoscere un impatto commerciale e organizzativo, senza sostituire la verifica delle singole partite o l’accertamento delle modalità d’accesso.
Il valore impostato non descrive da solo ciò che ha subito il prodotto
Il caso estone distingue con precisione questi livelli: ERR riporta la conferma di un solo punto vendita Selver e la ricostruzione del partner Kitman Coldtech, secondo cui il valore impostato era stato portato a +50 °C, mentre l’aumento effettivo sarebbe stato di circa 2–3 °C; la risposta entro dieci minuti avrebbe evitato danni, con normalizzazione in 10–15 minuti. Sono dichiarazioni aziendali, non una misurazione forense qui riprodotta.
Occorre quindi distinguere il setpoint, cioè il valore obiettivo assegnato al controllo, dalla temperatura effettivamente misurata e dalle condizioni subite dalla merce, la cui valutazione dipende anche dalla durata dell’escursione. Se fosse coinvolta l’infrastruttura che produce le registrazioni, richiederei inoltre riscontri sulla loro affidabilità: è una conseguenza analitica del rischio, non l’affermazione che i dati siano stati falsificati in questi episodi.
La manutenzione remota distribuisce responsabilità e possibilità d’intervento
Nei Paesi Bassi, NOS riferisce dal portavoce Danfoss almeno diciassette imprese colpite, soprattutto attività minori, e la presenza di reti non protette e password predefinite nei sistemi interessati. È la ricostruzione del produttore per quel perimetro, che non autorizza a estendere automaticamente lo stesso vettore all’Irlanda o a ogni altro Paese.
Il CERT-FR, nel bollettino del 12 ottobre aggiornato il 16, elenca controllori Danfoss AK-SM/AK-SC e Copeland/Dixell XWEB, raccomandando rimozione dell’esposizione pubblica, verifica della configurazione, accesso protetto e misure del costruttore; avverte che il solo ripristino di fabbrica non risolve un’esposizione ancora vulnerabile. La guida generale del NCSC irlandese sugli ICS raccomanda anch’essa che questi sistemi non siano accessibili direttamente da Internet, senza costituire un avviso specifico su SuperValu.
La ricerca originale di Claroty Team82 documenta, sulla piattaforma Danfoss AK-SM 800A, un percorso alternativo di autenticazione associato a CVE-2025-41450 e un’esecuzione di comandi successiva all’autenticazione, CVE-2025-41451. Queste capacità tecniche spiegano perché controllare soltanto la password visibile sia insufficiente, ma non dimostrano che tali vulnerabilità siano state sfruttate il 2 novembre; l’aggiornamento deve essere scelto per modello e versione, secondo le indicazioni del costruttore.
La catena da governare unisce pertanto accesso del manutentore, autorizzazione del comando, esecuzione fisica, rilevazione dell’anomalia e decisione del punto vendita; interrompere una connessione può contenere l’accesso, ma richiede che qualcuno mantenga il controllo locale e conosca quali funzioni di monitoraggio siano diventate indisponibili.
La rilevanza cybergeopolitica resta distinta dall’attribuzione
La dimensione internazionale riguarda impatti riportati in più ordinamenti e una dipendenza tecnica e organizzativa riconoscibile; non equivale a una crisi alimentare globale dimostrata. Nella mia valutazione, la possibilità di esercitare pressione su attività quotidiane attraverso apparati distribuiti merita attenzione strategica anche quando non siano accertati il mandante e il movente.
Qualora accessi analoghi restassero utilizzabili, ulteriori episodi potrebbero impegnare contemporaneamente manutentori, disponibilità di ricambi e capacità di riallocare le scorte; lo scenario alternativo è che protezioni già applicate e risposta locale rapida limitino gli effetti. Configurazioni confrontabili, registri d’accesso, comandi osservati e riscontri investigativi potrebbero stabilire collegamenti; la sola simultaneità non li dimostra.
Le evidenze che chiederei prima di considerare conclusa la ripresa
Il responsabile degli impianti, insieme alla sicurezza informatica e al manutentore, dovrebbe ricostruire gli accessi autorizzati, verificare configurazioni e capacità di comando locale e collaudare le condizioni di ripartenza, producendo un verbale per ciascun apparato con le eccezioni residue. Il risultato atteso è poter dimostrare chi possa ancora intervenire e attraverso quale percorso, senza dedurlo dalla sola raggiungibilità del controllore.
Il responsabile qualità e sicurezza alimentare dovrebbe invece collegare lotti, intervalli temporali e misure disponibili, verificandone l’affidabilità e documentando la decisione sulle partite secondo le procedure applicabili. Tenere insieme i due verbali consente al vertice di distinguere il recupero del controllo tecnico dal recupero della disponibilità commerciale, affinché la pressione a riaprire non anticipi ciò che l’impresa è in grado di provare.
Fonti e riscontri
- CERT-FR — controllori remoti di refrigerazione
- The Irish Times — tredici SuperValu e dichiarazione Musgrave
- NOS — diciassette imprese nei Paesi Bassi
- ERR — Selver, valore impostato e temperatura effettiva
- Reuters — incidenti europei e limiti dell’attribuzione
- NCSC Ireland — Internet Accessible Industrial Control Systems
- Claroty Team82 — Danfoss AK-SM 800A